IA générative et RGPD : la souveraineté comme reprise de contrôle
Le RGPD ne disparaît pas devant l'IA générative, il s'applique plus que jamais. Héberger l'IA en local rend à l'entreprise le contrôle de ses données, ce qui simplifie la conformité.
Mis à jour le 26 septembre 2026 : Passages les plus denses réécrits pour la lisibilité (phrases de 22 à 26 mots).

Le RGPD s’applique-t-il à l’IA générative ?
Contrairement à une idée répandue, le RGPD n'est pas remplacé par l'IA. Il s'applique plus que jamais. La CNIL a publié ses recommandations sur l'application du RGPD aux systèmes d'IA, puis les a rendues opérationnelles.
Les principes fondamentaux restent applicables quel que soit le niveau de complexité du système, et la conformité devient un sujet d'architecture : la traçabilité des données, la gestion des droits et la documentation s'intègrent dès la conception.
Que demande la CNIL aux entreprises sur l’IA générative ?
Tout traitement de données personnelles par un système d'IA requiert une base légale. La CNIL insiste sur l'anticipation, car la base légale se choisit avant le déploiement, pas après coup. La documentation des choix de conception reste le point le plus surveillé.
- Base légale claire, choisie en amont, et analyse d'impact (AIPD) quand le traitement présente un risque élevé.
- Minimisation des données et information des personnes, y compris sur le fait que les contenus générés peuvent être inexacts.
- Respect des droits : accès, rectification, opposition et effacement, exerçables en pratique.
- Sécurité au sens de l'article 32 : chiffrement au repos et en transit, contrôle d'accès aux modèles et aux données, journalisation.
Comment gérer l'outil tiers et le transfert hors Union ?
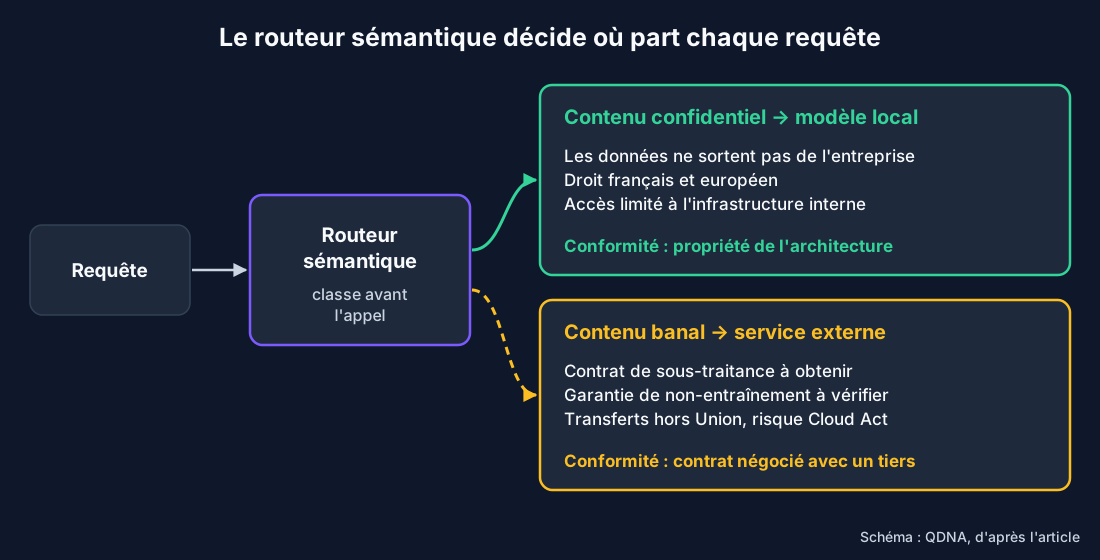
La responsabilité de conformité incombe à l'entreprise utilisatrice, pas à l'éditeur du modèle. Avant tout déploiement d'un outil distant, l'entreprise doit obtenir un contrat de sous-traitance, vérifier que les données ne serviront pas à entraîner le modèle, et s'assurer que les transferts hors de l'Union respectent le RGPD.
Un fournisseur soumis à un droit extraterritorial, comme le Cloud Act américain, peut se voir contraint de communiquer des données, ce qui entre en tension avec le règlement européen.
Comment l'hébergement local transforme-t-il la souveraineté en reprise de contrôle ?
L'hébergement local renverse la logique. Les données ne sortent pas de l'entreprise, restent sous droit français et européen, et le périmètre d'accès se limite à l'infrastructure interne. La conformité cesse d'être un contrat à négocier avec un tiers pour devenir une propriété de l'architecture.
Le routeur sémantique classe chaque requête avant l'appel : le contenu confidentiel reste sur un modèle local, seul le contenu banal peut déborder vers un service externe. C'est une reprise de contrôle, pas une contrainte.
Comment le RGPD et le règlement européen sur l'IA se complètent-ils ?
Les deux cadres se complètent : les recommandations de la CNIL portent sur les données personnelles, quand le règlement européen sur l'IA ajoute des obligations propres au produit, applicables selon un calendrier échelonné : transparence, encadrement des pratiques interdites, exigences renforcées pour les systèmes à haut risque, et la CNIL recommande un référentiel de conformité unique plutôt que deux démarches parallèles.
Comment une architecture porte-t-elle la conformité ?
Traiter la conformité comme propriété de plateforme suppose de maîtriser le matériel, le modèle et les accès. Une plateforme IA souveraine réunit ces trois maîtrises. Le déploiement pratique figure dans le guide pour installer un LLM local. Le choix du matériel se fait par segment. Ces repères ne remplacent pas l'analyse de la CNIL ni un conseil juridique.
Questions fréquentes
Quelle IA est conforme au RGPD ?
Aucun outil n'est conforme en soi : la conformité dépend de l'usage, de la base légale et du traitement des données. Une IA hébergée en local, où les données ne quittent pas l'entreprise, facilite le respect du RGPD.
ChatGPT est-il conforme au RGPD en entreprise ?
Son usage professionnel exige un contrat de sous-traitance, la garantie que les données ne servent pas à l'entraînement, et un encadrement des transferts hors Union. La responsabilité de conformité reste celle de l'entreprise utilisatrice.
Une IA locale est-elle plus conforme au RGPD ?
L'hébergement local garde les données sur l'infrastructure de l'entreprise, sous droit européen, et écarte le risque de transfert hors Union. Il simplifie la maîtrise des accès et la documentation exigée par la CNIL.
Faut-il une analyse d'impact (AIPD) pour un projet d'IA ?
Une AIPD est requise lorsque le traitement présente un risque élevé pour les droits des personnes, ce qui est fréquent avec l'IA. La CNIL recommande de l'anticiper dès la conception.
ChatGPT a-t-il déjà été sanctionné en Europe ?
Les régulateurs européens ont scruté ChatGPT, jusqu'à une suspension temporaire en Italie en 2023 puis une amende de l'autorité italienne fin 2024. Le point sensible reste le transfert et le traitement des données hors de l'entreprise. Exécuter un modèle ouvert en local supprime ce transfert et ramène le traitement sous votre responsabilité directe.
Aller plus loin selon votre cas
Cet article pose le cadre général, mais trois situations demandent un traitement à part, parce que les mesures qui y répondent ne sont pas les mêmes :
- IA conforme au RGPD : la liste de contrôle : dix points avec leur texte et leur preuve, transferts, HDS et calendrier du règlement sur l'IA.
- Chatbot IA et RGPD : quand le périmètre du traitement est défini par les utilisateurs et non par le concepteur.
- Traduction juridique et IA : quand c'est le document entier qui part, et que le secret professionnel s'ajoute au RGPD.
- Zéro rétention et données sensibles : quand la charge de la preuve pèse sur vous et qu'une clause fournisseur ne suffit plus.