Tutoriel : Piloter un jumeau d'organisation numérique (Digital Organisational Twins)
Ce tutoriel détaille le pilotage d'un jumeau d'organisation numérique (Digital Organisational Twins) pour coordonner des agents spécialisés dans un cadre DOTS souverain et on-premise hautement sécurisé.
Étape 1 : Cartographier l'organisation avec le jumeau numérique
L'interface cartographie l'organisation en associant des entités managériales délimitées à chaque collectif d'agents métiers. Cette répartition structure les responsabilités sans exposer d'identités individuelles.
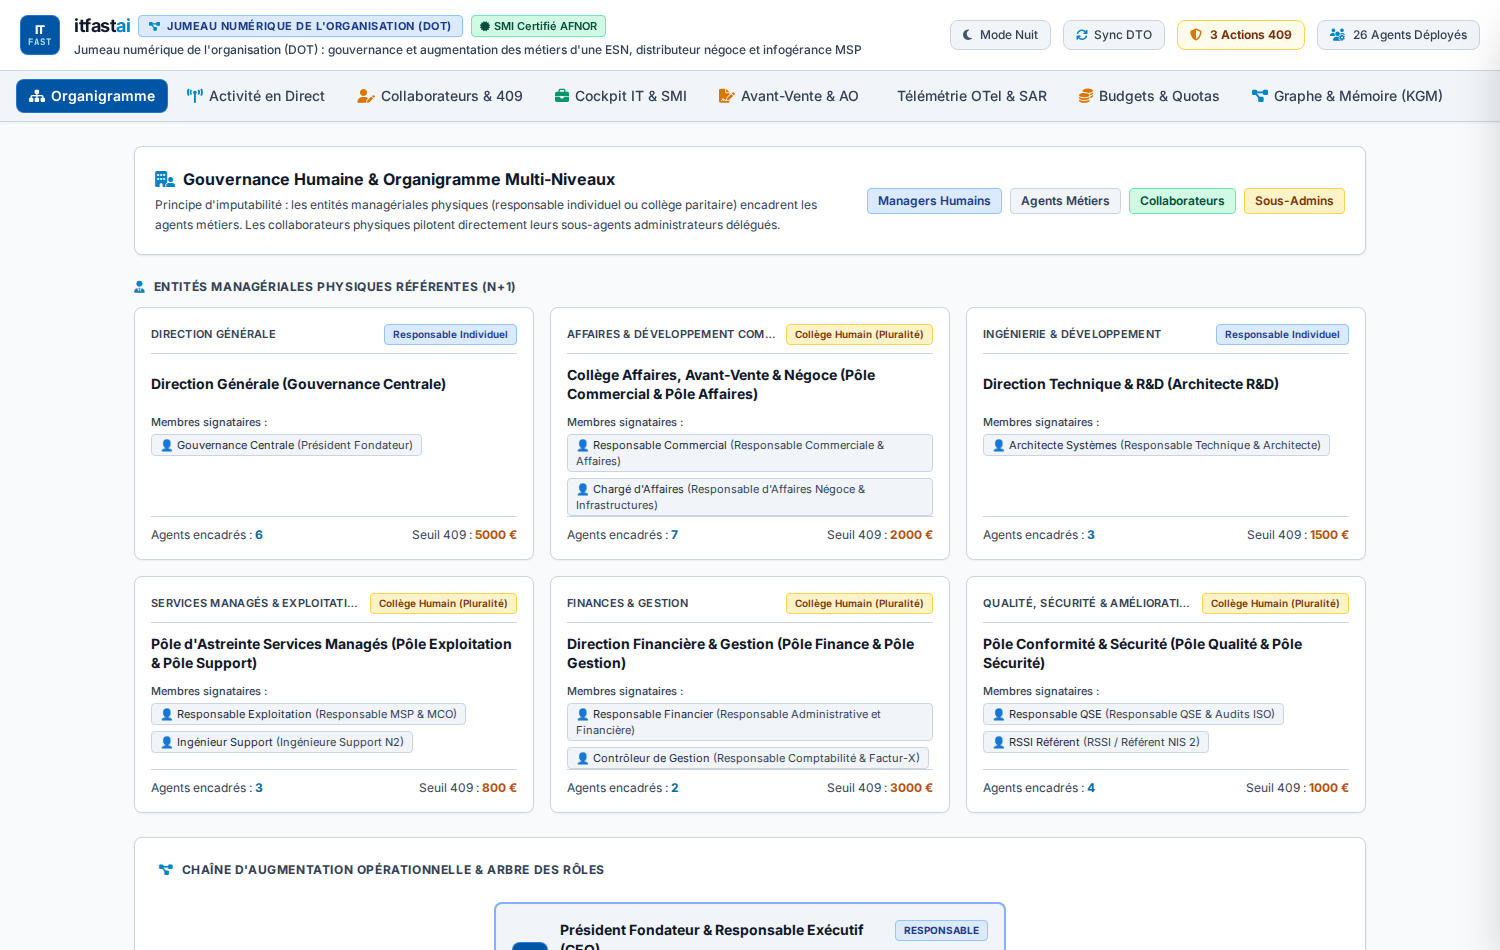
- Entités managériales référentes : structuration par collèges et directions (Direction Générale, Affaires & Négoce, R&D, Services Managés, Gestion, Sécurité).
- Seuils d'engagement 409 : plafonds d'alerte financiers stricts (800 € à 5 000 €) déclenchant la signature obligatoire.
- Gouvernance sans personnalisation : encadrement par fonctions et mandats institutionnels sans exposition d'identités individuelles.
Étape 2 : Superviser l'activité en direct des agents
La tour de contrôle assure la supervision de l'activité en direct des agents via le suivi continu des battements. Les flux de messages et les états d'exécution s'affichent sans latence.
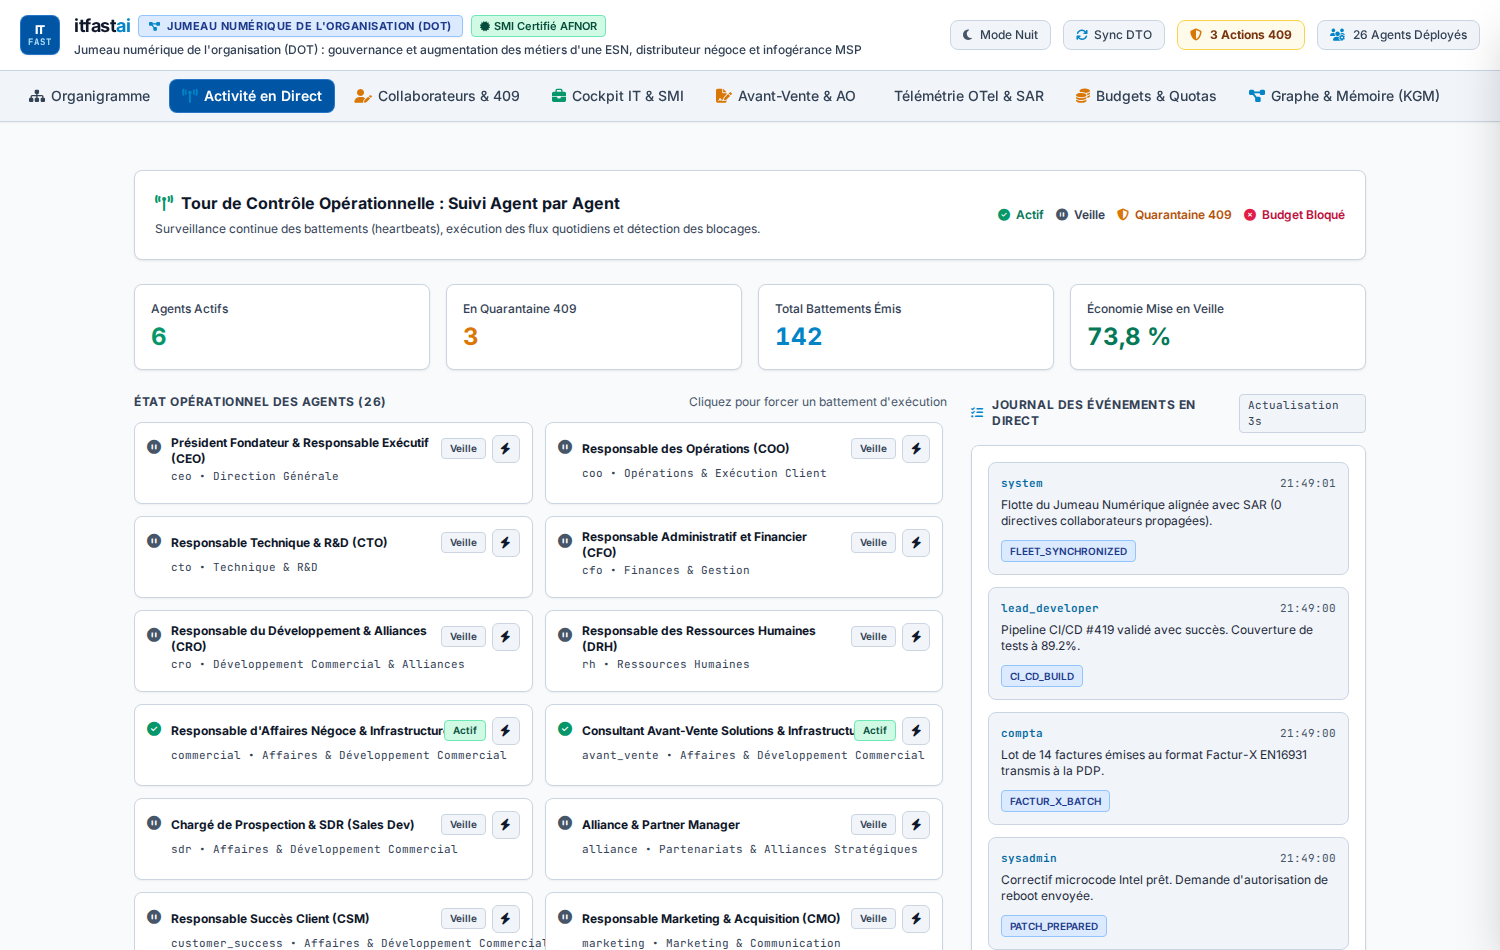
- Statut opérationnel en direct : identification instantanée des agents actifs, en veille ou placés sous contrôle.
- Mise en veille automatique : 73,8 % d'économie de calcul réalisée en basculant les rôles inactifs hors cycle.
- Journal des événements centralisé : synchronisation de flotte, déploiements validés, facturation et alertes d'infrastructure.
Étape 3 : Arbitrer les actions en quarantaine 409
La console d'arbitrage intercepte toute action sensible sous le statut quarantaine 409 tant qu'un visa explicite n'a pas été apposé. L'opérateur valide ou rejette les demandes d'un clic.
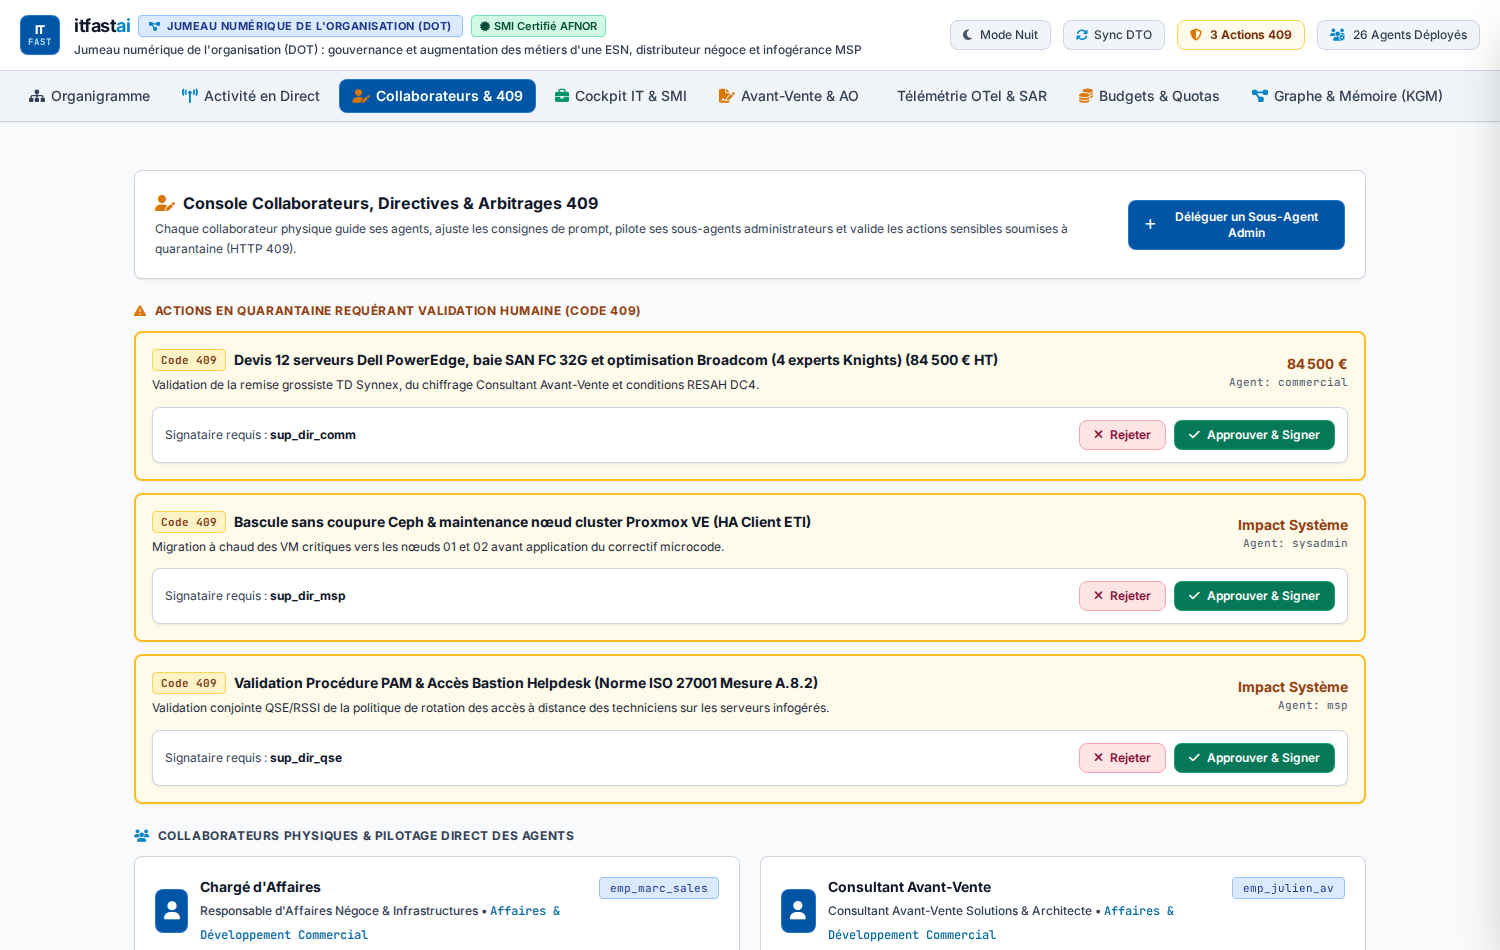
- Blocage matériel des seuils : arrêt automatique des devis d'infrastructure (84 500 € HT), bascules de clusters et modifications de privilèges.
- Double commande sécurisée : choix binaire entre rejet documenté ou approbation signée avec identifiant d'arbitrage.
- Principe de non-substitution : l'agent prépare la proposition technique, mais l'arbitre humain conserve l'entière autorité décisionnelle.
Étape 4 : Cloisonner les connaissances dans le graphe sémantique
Le graphe sémantique cloisonne la mémoire de l'organisation selon une double topologie pour préserver les secrets métiers. Les droits d'accès limitent la visibilité des données aux seuls rôles autorisés.
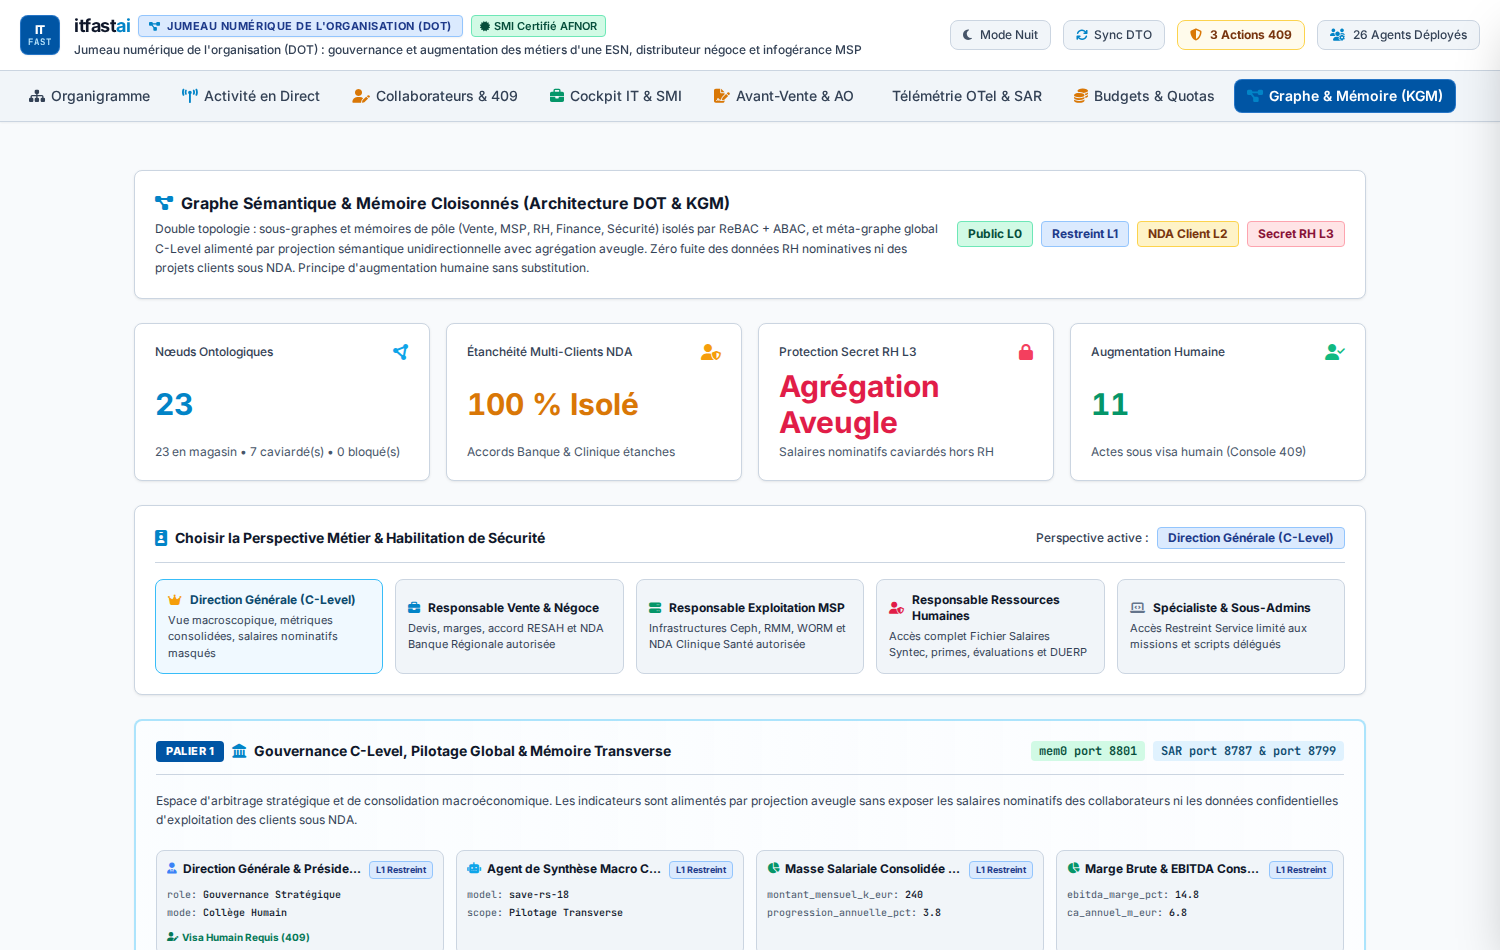
- Habilitations strictes : segmentation en quatre paliers hermétiques (Public L0, Restreint L1, Accords NDA L2, Secret RH L3).
- Agrégation aveugle : consolidation macro-économique vers la gouvernance sans divulgation des données salariales ou contractuelles sensibles.
- Perspectives étanches : cloisonnement complet des contextes entre les pôles Vente, Services Managés et Ressources Humaines.
Étape 5 : Tracer les flux causaux avec OpenTelemetry
Le module de télémétrie trace les flux d'exécution avec OpenTelemetry en reliant chaque tâche au démon souverain local. Chaque span détaille la durée et les dépendances des appels d'outils.
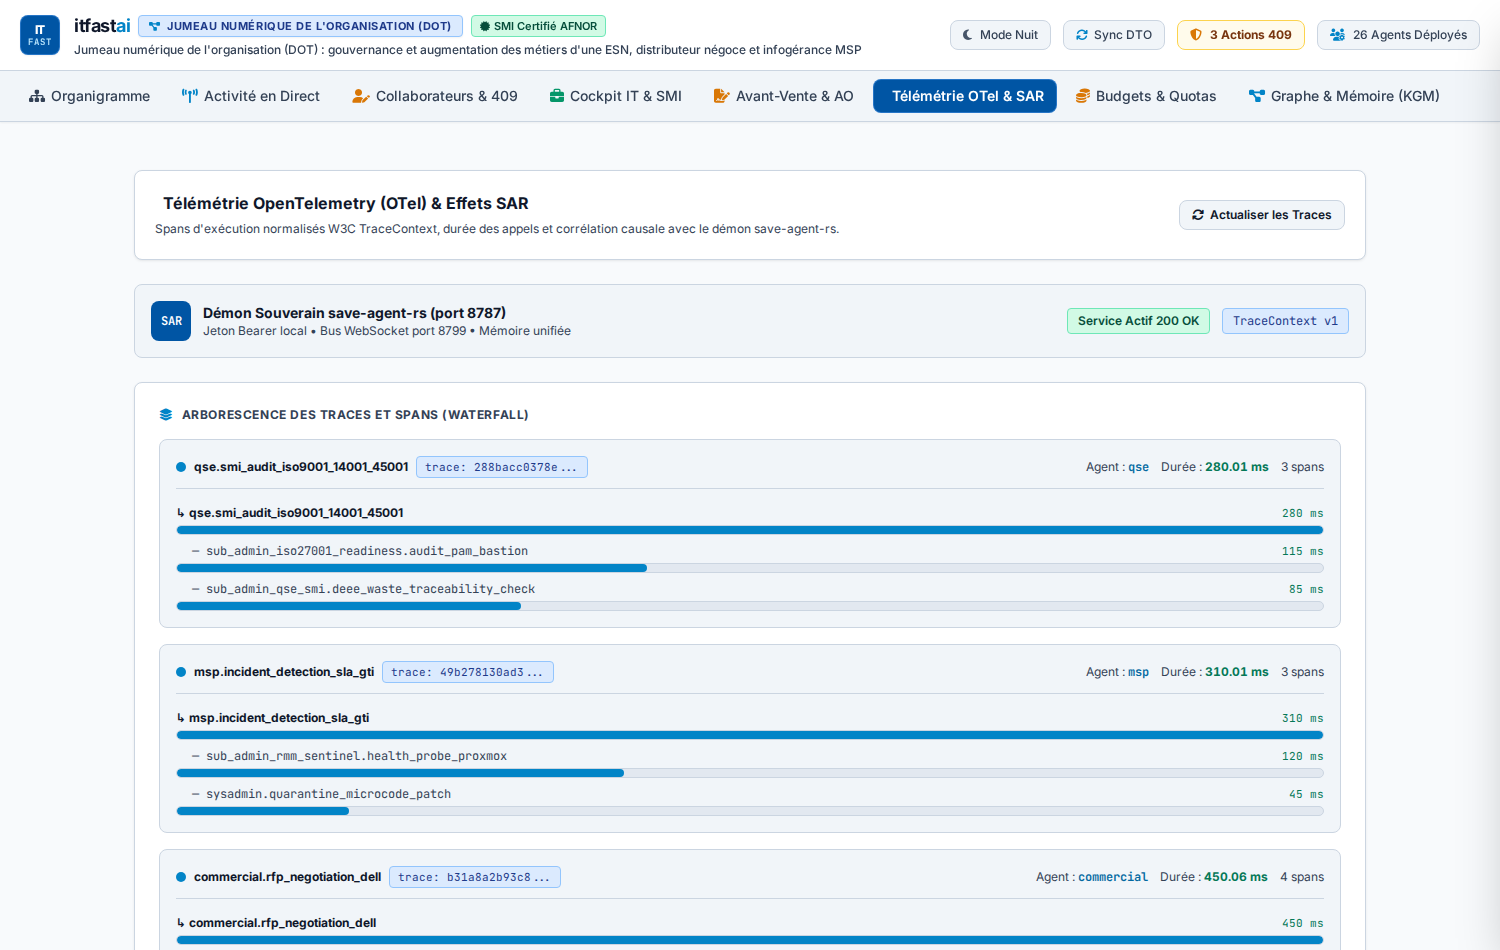
- Arborescence en cascade : mesure précise de la durée de chaque span (audits qualité, supervision d'astreinte, consultations d'appels d'offres).
- Démon souverain local : communication exclusive sur ports réseau privés (REST 8787 et WebSocket 8799) sans télémétrie externe.
- Audit d'intégrité continu : corrélation causale instantanée en cas d'incident ou de dérive d'un sous-agent.
Étape 6 : Verrouiller les budgets et quotas d'inférence
L'écran des budgets verrouille les quotas de consommation avec une règle de coupure stricte dès que le plafond alloué est atteint. Cette barrière matérielle empêche tout dépassement financier imprévu.
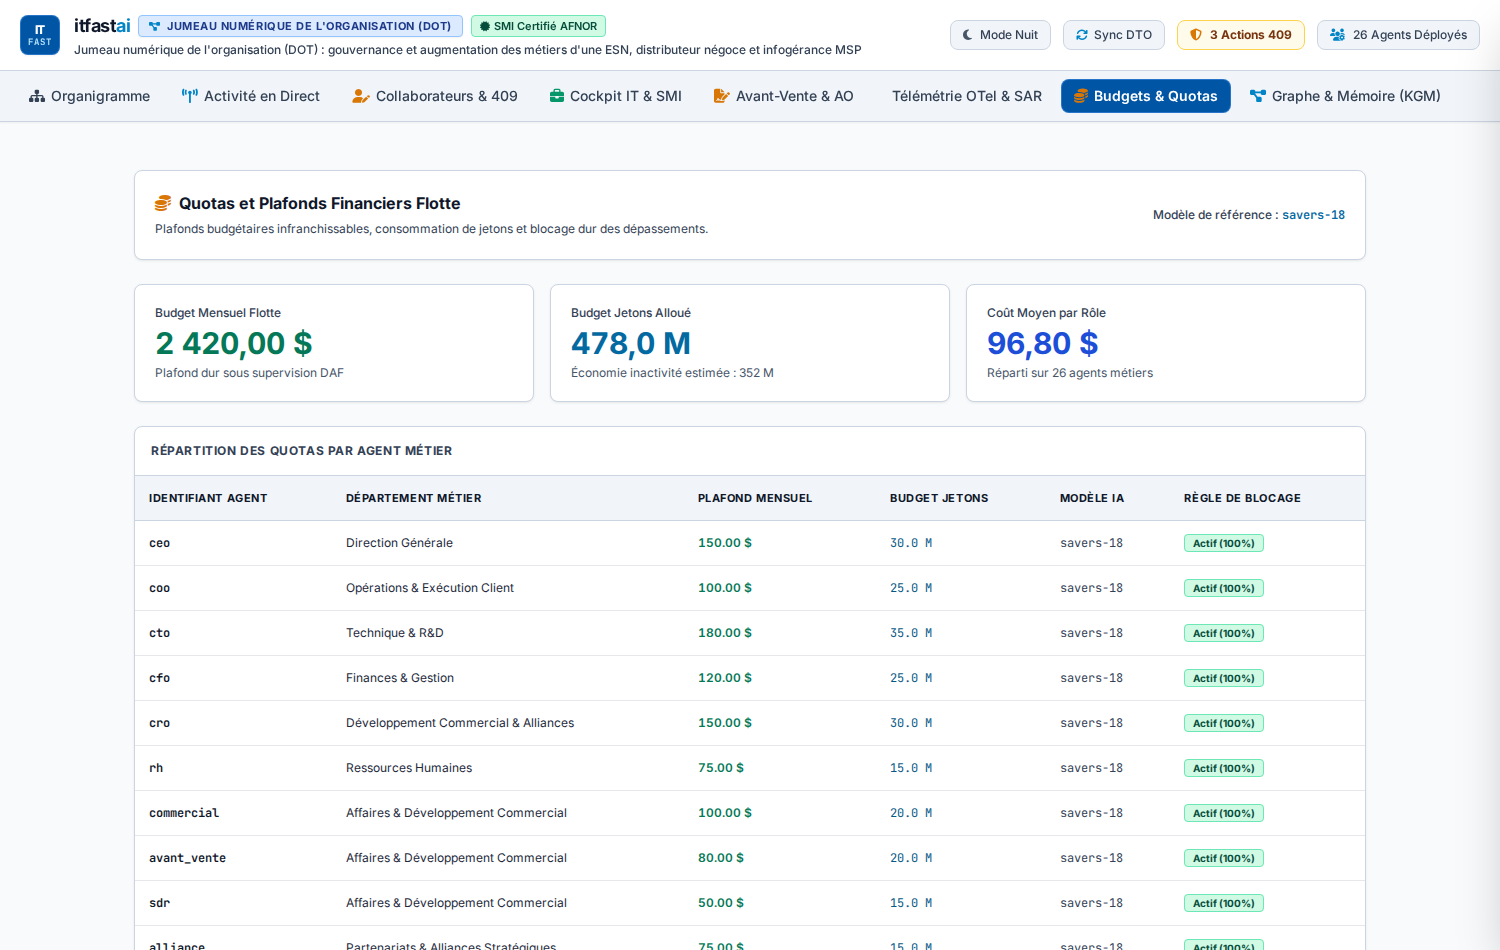
- Plafonds financiers étanches : budget mensuel global (2 420 $), volume alloué de 478 millions de jetons et coût maîtrisé par rôle (96,80 $).
- Règle de blocage dur : interruption matérielle immédiate des requêtes à 100 % du plafond pour interdire tout surcoût imprévu.
- Homogénéité souveraine : exploitation d'un modèle d'inférence commun garantissant la stabilité des temps de réponse et des coûts.
| Composant du jumeau | Fonctionnement sans jumeau d'organisation | Architecture DOTS on-premise & DOTS souverain |
|---|---|---|
| Encadrement des rôles | Agents isolés sans hiérarchie claire | Organigramme multi-niveaux et imputabilité stricte |
| Actes engageants | Exécution directe sans barrière | Quarantaine 409 et signature humaine obligatoire |
| Mémoire et contexte | Mémoire partagée globale exposant les secrets | Double topologie avec agrégation aveugle et ReBAC |
| Traçabilité des calculs | Journaux dispersés non corrélés | Télémétrie OpenTelemetry et démon local dédié |
| Consommation financière | Facturation API imprévisible sans coupure | Quotas stricts et règle de blocage dur à 100 % |
Questions fréquentes
Qu'est-ce qu'un jumeau d'organisation numérique (Digital Organisational Twins) ?
Un jumeau d'organisation numérique (ou Digital Organisational Twins) est la réplique logicielle dynamique d'une entreprise, modélisant ses rôles, processus et flux de décisions.
Pourquoi exploiter le jumeau d'organisation numérique en mode DOTS on-premise ?
Le déploiement DOTS on-premise garantit la confidentialité des données métiers, la conformité réglementaire et l'absence de fuite vers des tiers.
Comment fonctionne la quarantaine 409 dans le jumeau d'organisation numérique ?
La quarantaine 409 intercepte automatiquement toute opération dépassant un seuil critique pour exiger une signature humaine avant toute exécution.
Pilotez votre jumeau d'organisation numérique avec QDNA
Échangez avec nos architectes pour déployer vos Digital Organisational Twins et leur interface opérationnelle en mode DOTS souverain et on-premise.
Réserver un échangePour aller plus loin
- Orchestrer plusieurs agents de code en parallèle : l'agent superviseur
- D'un chatbot à une plateforme agentique : harness, mémoire et skills
- Réalisation MMR : modèles souverains et arbitrage local